

ray-amjad@ray-amjad
讓機密資訊、電子郵件地址和 IP 位址不進入工作階段紀錄:進入時替換為固定的預留位置,進入工具呼叫時再還原真實值。
claude / secret-redactor
❯ /secret-redactor▰▰▰▰▰▰▰▰ 安全與隱私
✳︎ secret-redactor
└─ 讓每一次對話更順手
文字預覽 · 非作品截圖✳︎ secret-redactor
└─ 讓每一次對話更順手
secret-redactor
星數 42權限足跡 L2
ClaudeMods 整理了 70 款Claude Code 安全防護外掛,依訪客的投票排序。想快速上手,可以先看sec-default、ruflo-market-data 和 ruflo-migrations。
每個項目都連到原始的儲存庫或貼文,並標示安裝方式。
70讓機密資訊、電子郵件地址和 IP 位址不進入工作階段紀錄:進入時替換為固定的預留位置,進入工具呼叫時再還原真實值。

入門模組:記錄每次工具呼叫,並阻止包含 rm -rf 的 Bash 指令。
作者在沒讀的情況下批准了代理的 `oc delete --all`,差點清空一個 Kubernetes 命名空間,接著使用新的函式鉤子 API 打造了一套包含 11 個 Claude Code 外掛的套件。主要模組 guardrails 會阻擋破壞性指令,例如大規模 kubectl/oc 刪除、rm -rf、強制推送和機密讀取,並告知 Claude 使用者已阻擋該動作。其他模組涵蓋活動監控、桌面通知、上下文追蹤、使用限制、提示教練、指令探索和一個模組管理器。11 個中有 9 個從不呼叫模型,沒有遙測,專案免費且採用 MIT 授權。

一個 Claude Code 防護 mod,會拒絕 Edit、Write 和 NotebookEdit 存取機密位置(dotenv 檔案、私密金鑰、~/.ssh、~/.aws、~/.gnupg、pass 儲存區)以及帶有憑證形態的內容,包括 URL 中的密碼。它也會拒絕 Bash 寫入這些路徑,以及會把它們印出的 Bash 讀取。內含自己的測試。
範例 Claude Code 模組,在模型讀取 Bash 輸出前重寫它,防止權杖和機密進入上下文。

工具結果送到模型前,先隱藏 API 金鑰與敏感識別資訊。
One key for 140+ AI models
bazaarlink.ai造訪贊助商 ↗
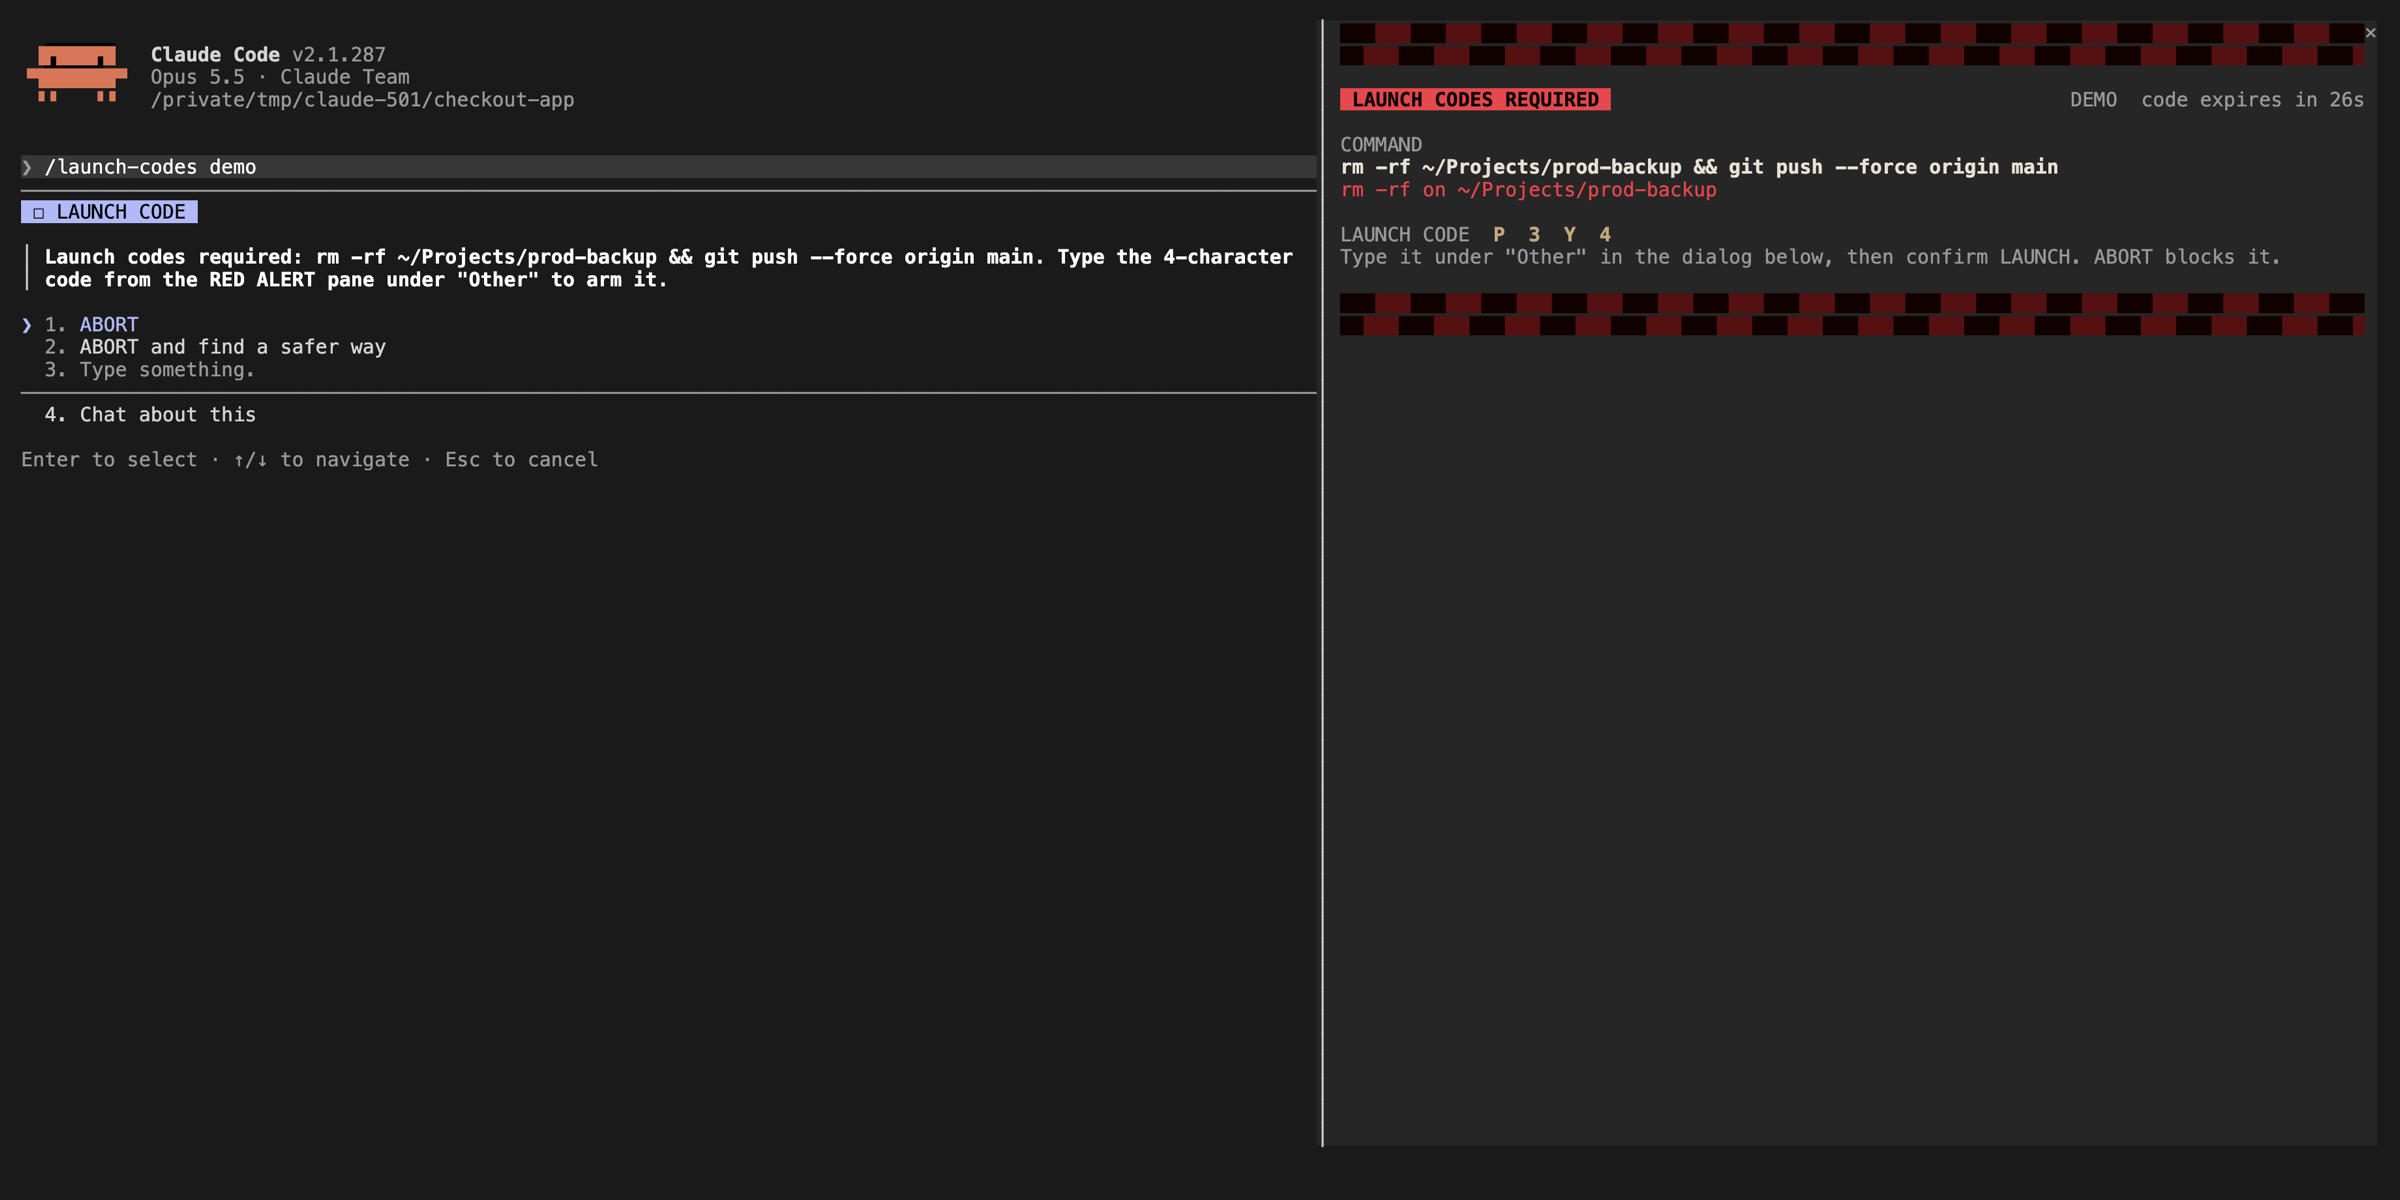
執行危險指令前要求一次性確認碼,降低誤操作的機會。

檢查模型要安裝的每個套件及其登錄庫與 OSV.dev,在套件不存在、過新、冒名、過時或有漏洞時阻擋安裝,並指出最新版本。

偵測到合併或推送指令時,檢查對應的授權條件。

一個 Claude Code 外掛,可在你錄影時在螢幕上遮罩機密資訊、個人詳細資訊和商業數據,並保持私密檔案關閉,提供 /rec、/rec strict、/rec off 和 /rec config 命令。
Track what your AI coding tools cost
syrtis.nyanako.com造訪贊助商 ↗一個 Claude Code mod,會監看 Edit/Write 對 GitHub Actions 工作流程的編輯;當某一步固定到會變動的 ref(tag 或 branch)時,告訴模型應改寫成對應的 commit SHA;可選的 deny 模式會在 ref 固定前阻擋 git commit、push 和 merge。
