

ray-amjad@ray-amjad
让密钥、电子邮件地址和 IP 地址不进入会话记录:进入时替换为稳定的占位符,进入工具调用时再恢复真实值。
claude / secret-redactor
❯ /secret-redactor▰▰▰▰▰▰▰▰ 安全与隐私
✳︎ secret-redactor
└─ 让每一次对话更顺手
文字预览 · 非作品截图✳︎ secret-redactor
└─ 让每一次对话更顺手
secret-redactor
星数 42权限足迹 L2
ClaudeMods 整理了 70 款Claude Code 安全防护插件,按访客的投票排序。想快速上手,可以先看sec-default、ruflo-market-data 和 ruflo-migrations。
每个项目都链接到原始的仓库或帖子,并标明安装方式。
70让密钥、电子邮件地址和 IP 地址不进入会话记录:进入时替换为稳定的占位符,进入工具调用时再恢复真实值。

入门模组:记录每次工具调用,并阻止包含 rm -rf 的 Bash 命令。
作者在未阅读的情况下批准了代理的 `oc delete --all`,差点清空一个 Kubernetes 命名空间,随后使用新的函数钩子 API 构建了一套包含 11 个 Claude Code 插件的套件。主要模组 guardrails 会阻止破坏性命令,如大规模 kubectl/oc 删除、rm -rf、强制推送和秘密读取,并告知 Claude 用户已阻止该操作。其他模组涵盖活动监控、桌面通知、上下文跟踪、使用限制、提示辅导、命令发现和一个模组管理器。11 个中有 9 个从不调用模型,没有遥测,项目免费且采用 MIT 许可。
One key for 140+ AI models
bazaarlink.ai访问赞助商 ↗
一个 Claude Code 防护 mod,会拒绝 Edit、Write 和 NotebookEdit 访问机密位置(dotenv 文件、私钥、~/.ssh、~/.aws、~/.gnupg、pass 存储)以及带有凭据形态的内容,包括 URL 中的密码。它也会拒绝 Bash 写入这些路径,以及会将其打印出来的 Bash 读取操作。自带测试。

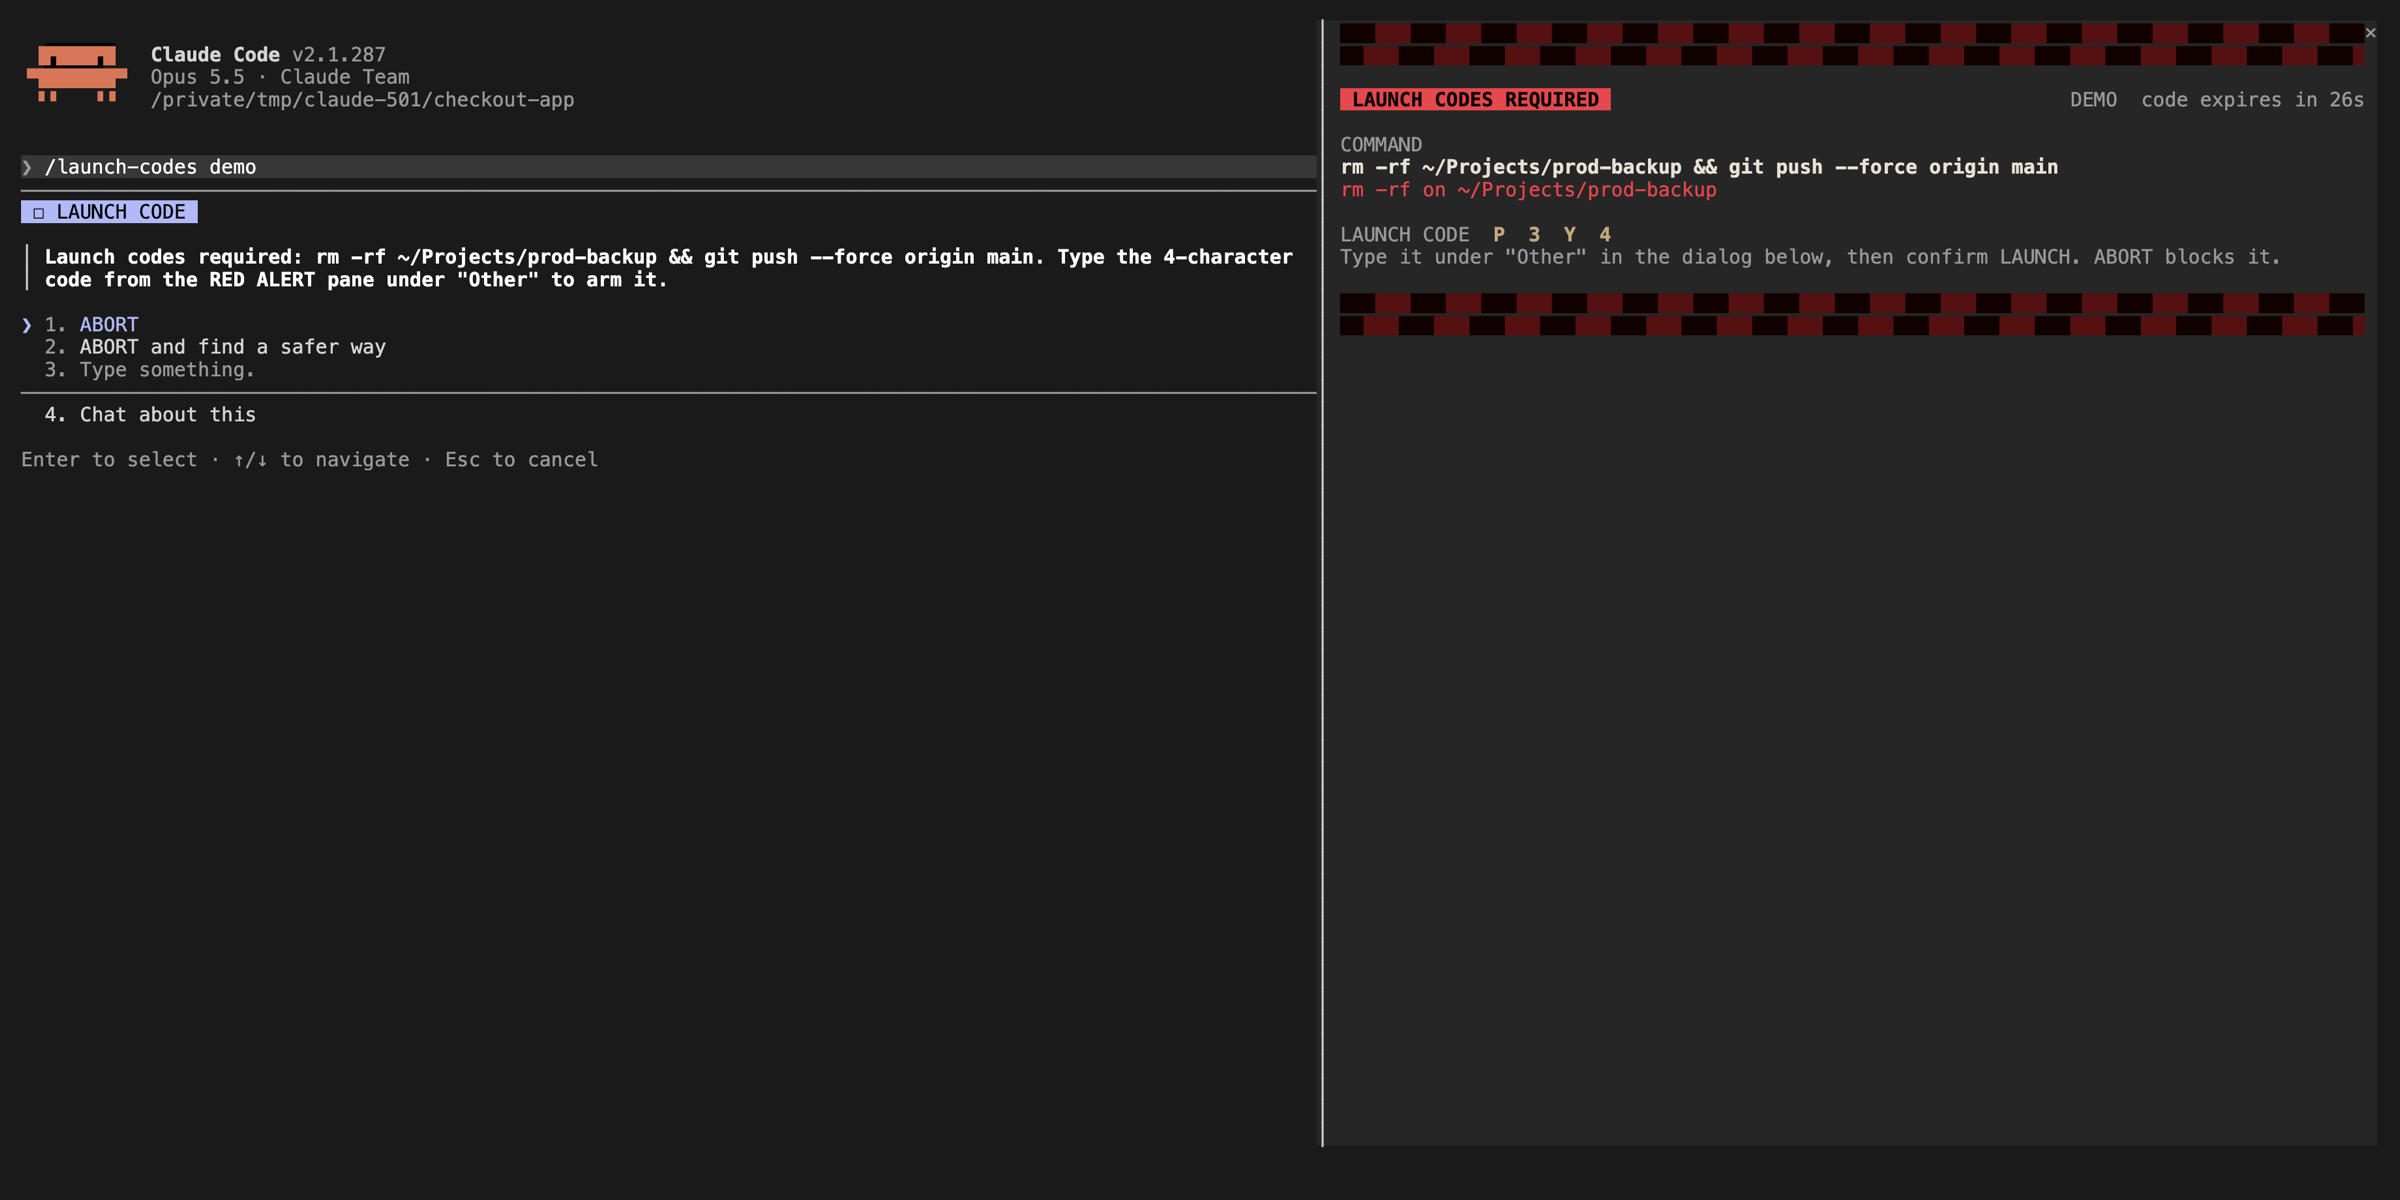
为危险命令增加一次性确认码,帮助避免误执行。

检查模型要安装的每个软件包及其注册表和 OSV.dev,在软件包不存在、过新、冒名、过时或有漏洞时阻止安装,并指出最新版本。

在识别到合并或推送命令时检查相应的许可条件。

一个 Claude Code 插件,可在你录制时在屏幕上遮挡机密信息、个人详细信息和商业数据,并保持私密文件关闭,提供 /rec、/rec strict、/rec off 和 /rec config 命令。
Track what your AI coding tools cost
syrtis.nyanako.com访问赞助商 ↗一个 Claude Code mod,会监视 Edit/Write 对 GitHub Actions 工作流的编辑;当某一步固定到了会移动的 ref(tag 或 branch)时,告诉模型应改写为对应的 commit SHA;可选的 deny 模式会在 ref 固定前阻止 git commit、push 和 merge。

